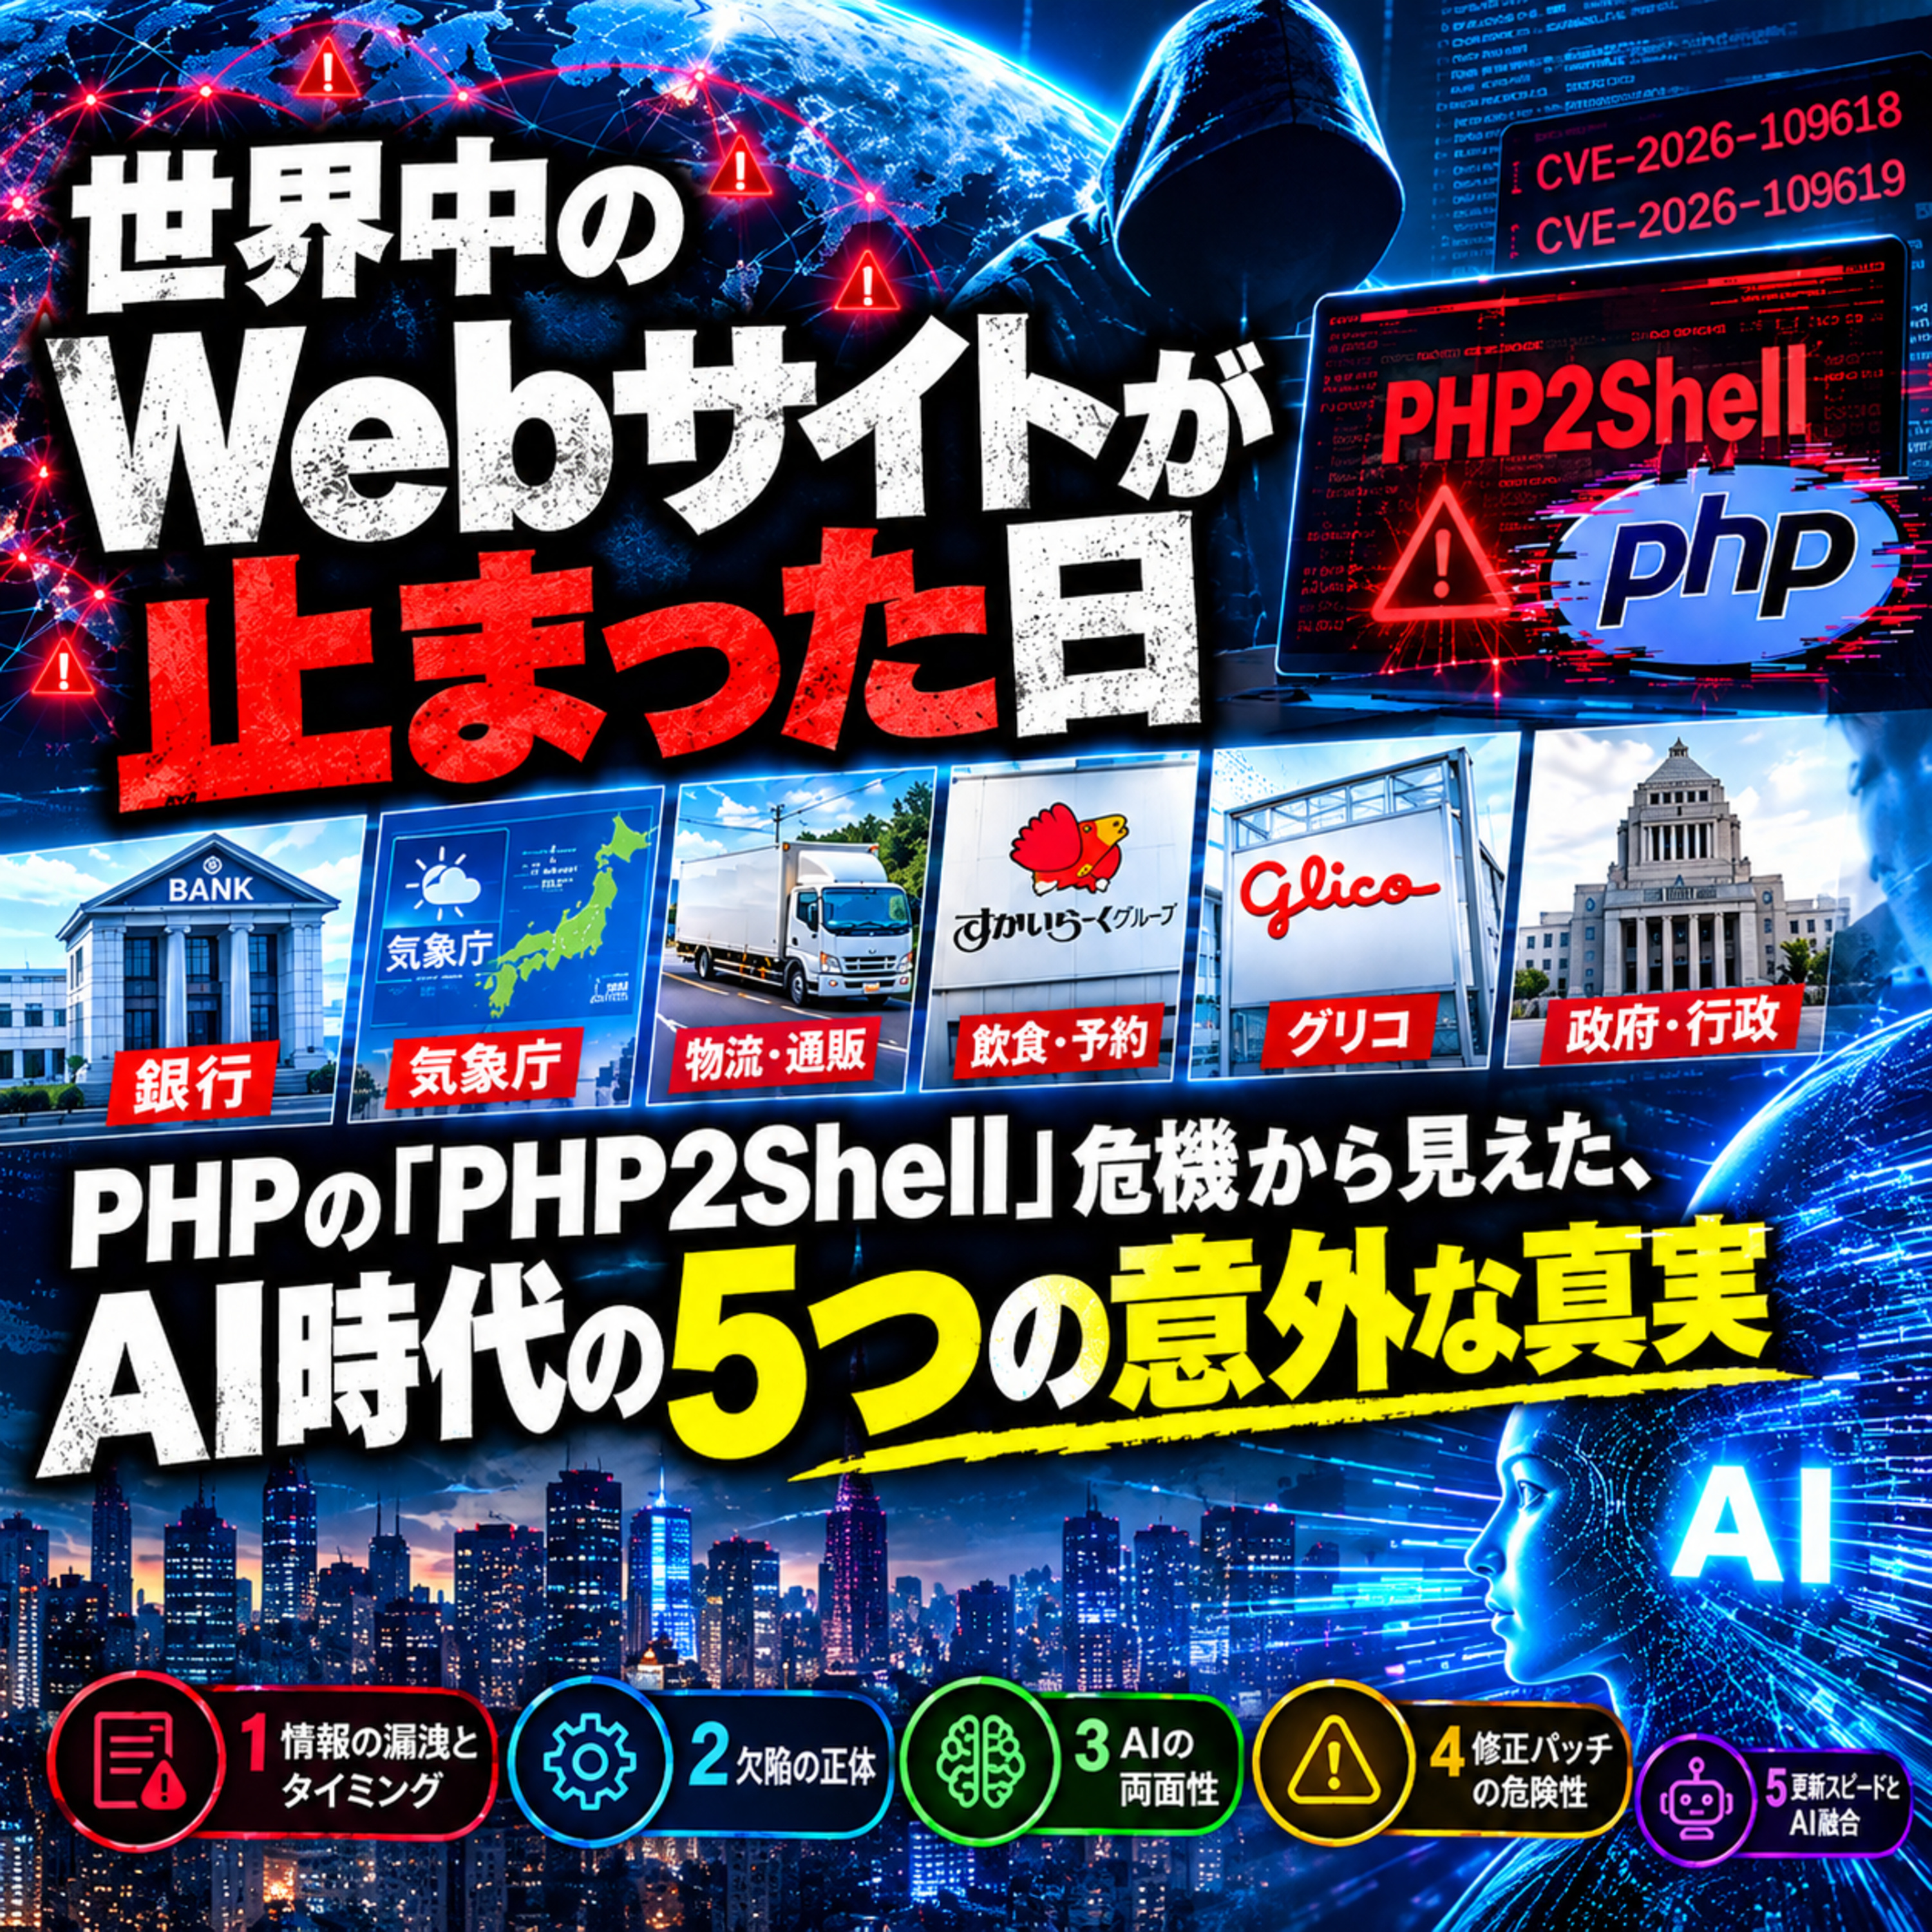
2026年10月21日の夜、日本のインターネット空間と私たちの日常を直接揺るがす不穏な緊急事態が発生しました。主要な銀行のWebサービス、気象庁の天気予報サイト、配送・通販の物流システム、さらには「すかいらーく」グループの注文・予約機能や江崎グリコの公式サイトに至るまで、市民生活に密着した50以上の組織のWebサービスが一斉に停止あるいはアクセス制限に追い込まれたのです。厚生労働省や財務省といった政府省庁のサイトも一部予防停止し、街のサービスから行政インフラまでが突如として機能不全に陥りました。
この世界規模の大混乱を引き起こした原因は、インターネット上のWebサイトの約7割を支えるプログラミング言語「PHP」の本体で見つかった2件の重大な脆弱性(CVE-2026-109618、CVE-2026-109619、通称「PHP2Shell」)でした。
高市早苗首相(当時)がX(旧Twitter)上で「大至急のお願い」と投稿し、自らのWebサイトも停止してパッチ適用を強く呼びかけたほか、政府は国家安全保障会議(NSC)を開催し、木原稔官房長官らが緊急協議を行う異例の事態へと発展しました。
身近な社会インフラが突然脅かされたこの事件は、単なるWebセキュリティの技術的事故にとどまりません。「なぜこれほどの大混乱に至ったのか?」「AI時代のサイバーセキュリティはどう変わるのか?」——今回の騒動の裏側に潜む「5つの意外な真実」を紐解いていきます。
一部の報道では「10点満点の最高危険度」と煽るように伝えられた今回の脆弱性ですが、PHP開発チームが公式に提示した深刻度指標(CVSSスコア)は「9.2」でした。
実は、PHPにおいてCVSS 9.0以上の緊急レベルの欠陥が見つかるのは珍しいことではありません。公式記録が残る2023年以降だけでも6件(2024年に3件、2026年5月に2件など)発生しており、年1〜2回(およそ7ヶ月に1回)のペースで定期的に発見されています。今回の2件は通算7件目と8件目にあたり、「数値の高さ」だけで言えば毎年のように起きている水準だったのです。
では、なぜ今回に限って世界規模の大騒動へと発展したのでしょうか?
混乱の本質は「公開直前の情報漏洩(エンバーゴ破れ)」と「攻撃の発生タイミング」にありました。本来は研究者が開発チームに事前報告し、修正プログラムを整えたうえで10月22日に同時公表する「責任ある開示」の手順が踏まれる予定でした。しかし、公表直前の10月20日にネット掲示板へ詳細情報が漏れてしまったのです。
さらに、米Amazonの脅威インテリジェンスが10月17日頃から悪用の試みを検知していたほか、Cloudflareも公式パッチ公開前から早期の攻撃試行を確認していました。修正プログラムが世界中に行き渡る前に詳細が露呈し、攻撃が先行して走るという最悪のタイミングが重なったことこそが最大の要因でした。
情報が過熱し錯綜する局面において、公式発表を見極める重要性について専門家は次のように語っています。
「点数だけで見ればこれはいつもの水準です。でも中身には普段と違うところがある。(中略)作られた人たち、直した人たちの公式の発表を自分で見に行って、言葉に踊らされずに実際どういうものなのかを理解する。これが一番大事です。」
今回の欠陥は、個別のWebサイト側のプログラミングミスやサーバー機器の不具合ではなく、中間に位置する「PHPエンジン自体」のメモリ処理層で発生しました。これを「お店で働く店員と作業台」の例えで整理すると、非エンジニアにもその深刻さが直感的に理解できます。
Webサイトにアクセスがあるたび、店員(PHPエンジン)は作業台(メモリ)を借り、顧客から届いた書類を処理して画面を作成し、終われば作業台を片付けます。今回のバグは、処理が途中で中断された際の「片付けの不備」から発生しました。
さらに恐ろしいことに、PHP公式の発表によれば、世界中で広く使われているWebサーバーソフト「Apache」に組み込む標準的な形態では、サーバーの初期設定のまま一切変更していなくても完全な乗っ取りが可能になるという技術的威力を持っていたのです。
土台となるエンジン層の構造的欠陥であるため、各企業がどれほどWebサイトを丁寧にプログラミングしていても防ぎようがありませんでした。そしてこのコードは、2012年頃から約14年間もの間、誰にも気づかれずに潜伏し続けていました。
14年間潜伏していた欠陥がなぜ今になって表面化したのか。その背景には、サイバーセキュリティ分野におけるAIの劇的な進化があります。
今回、隠れた欠陥を暴き出したのは悪意あるハッカーではなく、Anthropic(Claude)やOpenAI、Google関連の先進的なAIモデルを活用した自動セキュリティスキャンツールでした。人間の目では追いきれなかった高度で複雑なメモリ処理異常を、AIが見事に見つけ出したのです。
欠陥の発見、攻撃コードの構築、そして防御の対応。サイバーセキュリティはまさに「AI vs AI」の超高速な速度戦へと足を踏み入れており、進化するAIが防衛の前提を根底から変えてしまったのです。
セキュリティの世界において「修正プログラム(パッチ)が出た」という発表は、朗報であると同時に「ここに穴があります」と世界中の攻撃者に宣戦布告することでもあります。
未更新のサイトは、攻撃者にとってタイムラグを狙える格好の標的(ボーナス)となります。実際、公式パッチが公開された直後、この穴を攻撃できるかを確かめる実証コード(PoC)が100件以上もネット上に出回りました。
遮断し、安全を確保したうえで復旧させる経営・運用判断の重要性を訴えています。
日本を含む世界中の金融機関、政府機関、民間企業がサイトを一斉に停止した対応の根底には、パッチ公開直後こそが最も危険であるという構造への深い理解と「止める覚悟」がありました。
今回のPHP危機に対し、PHP公式が提示した唯一の完全な解決策は「サポート対象の新しいバージョン(8.2〜8.5等)への更新」でした。古いバージョン(8.1以前)には標準パッチが提供されず、根本的なシステム移行が求められます。
未知の脆弱性や情報流出によるパニックが発生した際、明暗を分けたのは人間側の「AIとの融合速度」でした。
実務の現場では、Grokを用いてX(旧Twitter)上のリアルタイムな最新被害情報や対策プロンプトを収集し、Claude Codeに自社PCおよびシステム環境の脆弱性診断を行わせ、CodexやAstriaといったツールで修正プログラムの実行と二重チェック(総合レビュー)までを連携させる「マルチAIエージェント戦略」を実践した事例が見られました。従来であれば専門業者に依頼し数日以上を要した情報収集・環境診断・対策適用の一連の工程を、わずか1〜2時間で完結させたのです。
複雑化する現代のシステムにおいて、脆弱性を完全にゼロにすることは不可能です。だからこそ、脆弱性が公表されてから自社の更新を完了させるまでの「タイムラグ」をいかに極限まで縮められるかという組織の対応体制が、真の防御力となります。自らがAIツールを自在に乗りこなし、学習と適応のスピードを爆発的に引き上げることこそが、AI時代における最強の生存戦略です。
「PHP2Shell」危機は、私たちが日常的に利用している社会インフラやインターネットの屋台骨がいかに繊細な土台の上に成り立っているかを突きつけました。Webサイトの約7割を支える技術の綻びは、銀行、気象情報、行政手続き、毎日の買い物に至るまで、私たちの身近な暮らしと地続きで存在しています。
AIの進化によって、問題の発見も、攻撃の猛威も、防御の展開も、かつてないスピードで加速する時代が到来しました。コードの欠陥をゼロにできない世界で問われているのは、煽り文句に踊らされることではなく、公式発表を正しく読み解き、必要であれば一時的に「立ち止まる決断」を下し、そして「自分自身とシステムを速やかにアップデートする力」です。
今回の騒動を、単なる「遠い世界で起きたITニュース」として片付けてはいけません。
あなたの組織やシステムは、突然訪れる変化に対して『一時立ち止まり、素早くアップデートする覚悟』ができていますか?